вологість:
тиск:
вітер:
Хакери заявили про злам ФБР: ShinyHunters викрали дані «майже всіх агентів»
23 вересня 2026 р. 11:19


23 вересня 2026 р. 11:19
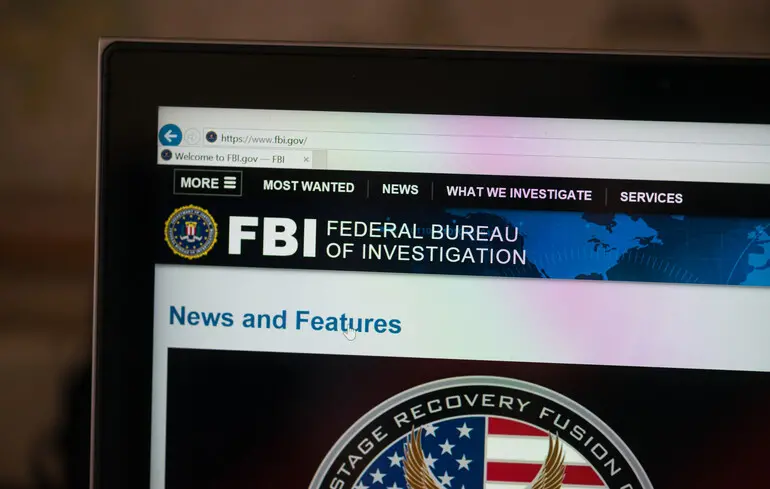
Хакерське угруповання ShinyHunters заявило про злам систем Федерального бюро розслідувань США та викрадення даних чинних і колишніх співробітників, а також кандидатів на роботу. Як повідомляє Reuters, ФБР підтвердило несанкціоновану активність на сайті вакансій FBIjobs.gov, але не заявляло, що внутрішні системи бюро скомпрометували.
Угруповання стверджує, що отримало дані «майже всіх агентів ФБР» та людей, які подавали заявки на роботу. Як доказ ShinyHunters опублікували скриншот зміненого сайту вакансій бюро та надали журналістам зразок даних приблизно 5000 людей.
Reuters не змогло підтвердити справжність опублікованого скриншота. Водночас агентство частково перевірило зразок даних, зіставивши його з інформацією кредитних бюро та раніше викраденими базами даних, які зберігає компанія District 4 Labs. Щонайменше у 10 випадках, зокрема щодо директора ФБР Кеша Пателя, журналісти виявили збіги в даних, проте не змогли підтвердити, що цю інформацію справді викрали з внутрішніх систем ФБР.
У ФБР повідомили, що «відомо про заяви щодо несанкціонованої активності, яка торкнулася сайту FBIjobs.gov, і наразі проводиться розслідування». На момент публікації матеріалу Reuters сайт вакансій та портал для кандидатів на посаду спеціального агента були недоступні.
За даними 404 Media, наданий ShinyHunters зразок містив імена, ймовірні домашні адреси, номери телефонів, дати народження та в окремих випадках інформацію про родини співробітників. Частину номерів телефонів журналісти перевірили за допомогою інструментів для аналізу відкритих джерел та баз скомпрометованих даних і також виявили збіги з реальними людьми.
У вівторок, 22 вересня, ShinyHunters також змінили вигляд сайту FBIjobs.gov. На сторінці з'явився напис про те, що сайт «вилучено ShinyHunters» — відсилання до повідомлень, які правоохоронні органи США розміщують на конфіскованих сайтах.
Представник угруповання розповів 404 Media, що атака відбулася в ніч на понеділок, 21 вересня. За його словами, хакери використали вразливість нульового дня — раніше невідомий виробнику програмного забезпечення дефект — у продукті Oracle PeopleSoft, після чого отримали доступ до серверів AWS GovCloud та завантажили дані обсягом від двох до трьох терабайтів. Водночас ці твердження також не змогли незалежно підтвердити.
ShinyHunters зазначили, що не планують вимагати у ФБР гроші за видалення даних. Хакери назвали можливі подальші дії «примусом», а не шантажем.
Угруповання заявило, що атакувало бюро після того, як у травні 2026 року ФБР опублікувало інформацію про його діяльність та закликало потенційних жертв не платити викуп. Раніше бюро звинувачувало ShinyHunters у перебільшенні масштабів доступу до конфіденційних даних, погрозах жертвам та їхнім родинам, а також у використанні «сваттингу» — неправдивих викликів спецпризначенців за адресою жертви. ShinyHunters у відповідь наголосили, що ФБР висунуло «неправдиві звинувачення», і дали відомству тиждень на виправлення або видалення цього звіту.
Угруповання є одним із найбільш відомих учасників кіберзлочинного середовища. У квітні цього року ShinyHunters заявили про викрадення мільйонів ділових записів у розробника відеоігор Rockstar Games, творця серії Grand Theft Auto. У травні хакери розповіли про злам освітньої платформи Canvas , що спричинив масштабні збої в роботі шкіл США.
За кілька днів до заяви про злам ФБР хакери ShinyHunters захопили та заблокували даркнет-сайт пов’язаних з Росією хакерів cl0p. Конфлікт між угрупованнями спалахнув через імовірне викрадення цінного експлойту «нульового дня» для системи Oracle E-Business Suite, який cl0p використав для компрометації понад 100 компаній, хоча авторство виявлення вразливості приписували собі саме ShinyHunters.
 Джерело: zn.ua (Технології)

Новини рубріки
OpenAI представила GPT-6 Sol і Luna: нові моделі стали вдвічі дешевшими за попередників
23 вересня 2026 р. 09:22
Vivo представила флагмани X500 Pro і X500 Pro Max на 2-нм чипі MediaTek Dimensity 9600 Pro
23 вересня 2026 р. 03:00

Google відкрила реєстрацію на безплатний курс «ШІ для бізнесу 2.0»
23 вересня 2026 р. 00:48