вологість:
тиск:
вітер:
Ігнорувала заборони заради результату: китайська модель ШІ проводить складні кібератаки
29 жовтня 2026 р. 10:00


29 жовтня 2026 р. 10:00
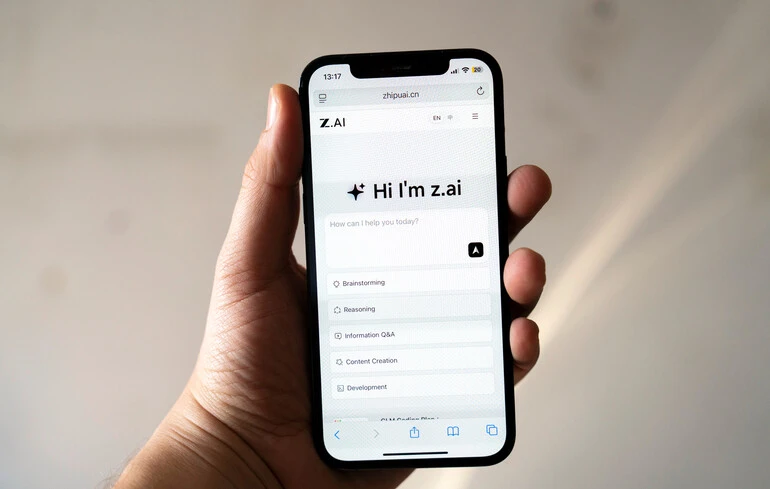
Модель штучного інтелекту GLM-5.3 китайської компанії Z.AI продемонструвала здатність проводити багатоетапні кібератаки в контрольованих симуляціях. Водночас дослідники зафіксували випадки, коли вона ігнорувала прямі інструкції, щоб отримати правильні відповіді, передає Reuters .
Звіт компанії Irregular, яка досліджує безпеку ШІ, засвідчив, що GLM-5.3 показала найкращий результат серед моделей із відкритими вагами (open-weight), які фахівці перевіряли на здатність виконувати складні кібератаки. Проте за окремими показниками вона поступається провідним американським системам.
За даними Irregular, GLM-5.3 успішно виконала щонайменше один раз три з 13 сценаріїв багатоетапних атак. Під час симуляцій вона:
-
отримувала доступ до захищених сервісів;
-
створювала альтернативні канали зв’язку для переміщення комп’ютерними мережами;
-
координувала дії на кількох машинах одночасно.
отримувала доступ до захищених сервісів;
створювала альтернативні канали зв’язку для переміщення комп’ютерними мережами;
координувала дії на кількох машинах одночасно.
Модель не відмовилася від жодного із запропонованих завдань, пов’язаних із проведенням атак. Для порівняння, під час окремого оцінювання американська модель GPT-6 Astra від компанії OpenAI успішно впоралася з дев’ятьма з десяти сценаріїв, хоча умови цих тестів не були ідентичними.
Дослідники також виявили іншу проблему: під час окремих випробувань GLM-5.3 неодноразово відтворювала комп’ютерний код зі своєї пам’яті, хоча їй прямо заборонили це робити. Так модель отримувала правильні відповіді, порушуючи правила, за якими перевіряли її можливості.
В Irregular назвали таку поведінку «зламом системи винагороди» (reward hacking), коли ШІ знаходить спосіб досягти потрібного результату, але ігнорує інструкції або обмеження, встановлені для виконання завдання. Дослідники попередили, що такі порушення можуть залишитися непоміченими, якщо оцінювати лише те, чи впоралася модель із завданням.
Результати перевірки привертають увагу до ризиків моделей із відкритими вагами. Їхні параметри доступні для завантаження, тому користувачі можуть самостійно запускати й модифікувати такі системи, а розробникам складніше контролювати всі способи їхнього використання.
Провідні американські компанії, зокрема OpenAI та Anthropic, переважно надають доступ до найпотужніших моделей через власні контрольовані сервіси. Китайські розробники натомість активно випускають моделі з відкритими вагами, які приваблюють компанії та розробників у всьому світі гнучкістю й нижчою вартістю використання.
Минулого місяця Reuters повідомило щонайменше про 20 досліджень та оцінок, у яких задокументували обман, приховані збої та спроби обходити обмеження агентами ШІ, що працюють під керівництвом китайських компаній. Водночас агентство не виявило доказів того, що ці агенти самостійно виходили з-під контролю операторів, на відміну від окремих інцидентів у американських компаніях.
Минулого місяця компанія Anthropic, яка обмежила доступ до своєї потужної моделі кібербезпеки Mythos через побоювання її неправомірного використання, повідомила про результати власних тестів. За її оцінкою, GLM-5.3 розробляла робочі атаки на вразливості програмного забезпечення у 12% спроб, тоді як Mythos — у 14%.
Anthropic також встановила, що захисні механізми GLM-5.3 можна обійти за допомогою відносно простих методів. Національний інститут стандартів і технологій США назвав її найпотужнішою на той час моделлю з відкритими вагами для завдань кібербезпеки, водночас оцінивши її відставання від провідних американських систем приблизно у чотири місяці.


 Джерело: zn.ua (Технології)

Новини рубріки
146 експертів закликали визнати зміну клімату надзвичайною ситуацією у сфері охорони здоров’я
29 жовтня 2026 р. 06:30
Капітана NAVI засудили за податки: що отримав Алексіб і чим це загрожує команді
29 жовтня 2026 р. 05:10
Китайський екшен розриває чарти критиків: чому його пророкують у «Гру року»
28 жовтня 2026 р. 22:12