вологість:
тиск:
вітер:
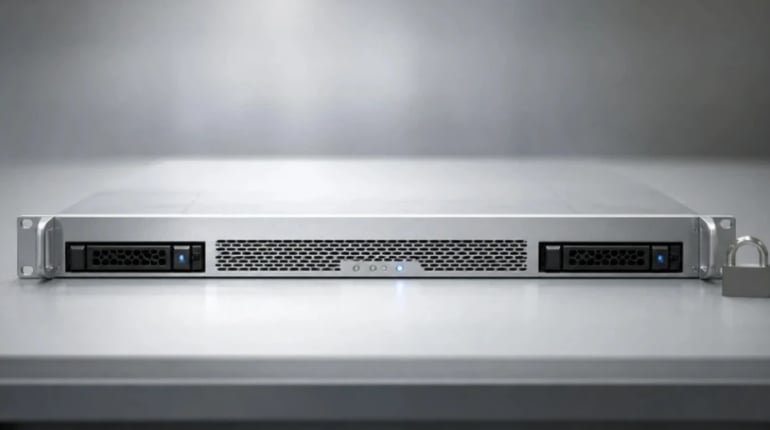
Орендувати виділений сервер для роботи з персональними даними
11 листопада 2026 р. 15:33


11 листопада 2026 р. 15:33
Обробка персональних даних часто починається з практичного завдання: запустити CRM, кабінет користувача або внутрішню базу. Помилка - оцінювати сервер лише за процесором і диском, не враховуючи контроль доступу та розподіл відповідальності. Перед запуском варто перевірити:
- хто має доступ до даних і адміністративної консолі;
- як ізольовано робочі середовища;
- які журнали та інші підтвердження контролю можна зберегти для аудиту.
Чому захист персональних даних став питанням репутації
Репутаційних втрат завдає не лише сам інцидент, а й нездатність компанії пояснити, хто мав доступ до інформації та які заходи захисту діяли. Коли компанія вирішує орендувати виділений сервер , вона отримує окремий фізичний ресурс і може самостійно визначати правила адміністрування, сегментацію мережі та склад встановленого ПЗ. Це не знімає відповідальності з власника даних, але дає змогу уникнути спільного використання сервера з іншими клієнтами.
Користувачів цікавить передбачуваність: чи зможе стороння людина отримати доступ, чи вдасться швидко локалізувати проблему, чи є журнал дій. Втрата довіри впливає на продовження контрактів і готовність людей залишати дані в сервісі. Тому інфраструктура має бути частиною управління ризиками, а не лише щомісячною послугою.
Фізична ізоляція як аргумент на користь виділеного сервера
Фізична ізоляція доречна, коли організація хоче контролювати серверний рівень без сусідніх клієнтських середовищ. На виділеній машині адміністратор визначає схему розділів, правила мережевого екрана, перелік служб і політики резервного копіювання. Такий підхід підходить для баз даних, внутрішніх порталів, систем із ролями працівників і проєктів, де тестове середовище потрібно відокремити від робочого.
| Варіант розміщення | Коли підходить | Основний компроміс |
| VPS | Невеликі та змінні навантаження | Менше контролю над фізичним вузлом |
| Виділений сервер | Постійні критичні системи | Потрібне власне адміністрування |
| Окремі сервери для середовищ | Високі вимоги до сегментації | Більше ресурсів на підтримку |
Відокремлений сервер сам по собі не захищає дані. Слабкий пароль, відкритий порт або надмірні права користувача зведуть переваги ізоляції нанівець. Тому фізичний рівень слід доповнити чіткими правилами доступу: права надають конкретним ролям, фіксують у журналі та переглядають після зміни посадових обов’язків.
Шифрування, журнали доступу та розмежування прав
Базовий захист чутливої інформації охоплює три пов’язані рівні: шифрування передавання даних, обмеження прав і журналювання. TLS захищає обмін між користувачем і сервісом, а шифрування носіїв чи резервних копій зменшує ризик прочитання даних у разі фізичного доступу до диска. Ключі шифрування не слід зберігати поруч із зашифрованим архівом без окремого контролю.
Права доступу доцільно надавати за принципом найменших привілеїв. Оператор підтримки може бачити стан служби, але не повинен мати доступу до повної бази клієнтів. Розробнику потрібні тестові дані, а не виробнича база. Журнали входів, змін прав та адміністративних команд допомагають відтворити хід подій у разі помилки або несанкціонованої дії.
Відповідність GDPR і внутрішнім політикам компанії
Відповідність GDPR залежить не від назви хостингової послуги, а від розподілу ролей, мети обробки, договорів і фактичних налаштувань. Компанії потрібно визначити, які категорії даних вона зберігає, хто відповідає за їх обробку, де розміщено середовище та як виконується запит на видалення або експорт інформації. Для оцінки конкретних зобов’язань варто залучити фахівця з права та захисту даних.
У такій архітектурі важливо, щоб оренда сервера під сайт не призводила до поєднання публічного вебсервера і внутрішньої бази персональних даних без обмежень. Краще розділити фронтенд, базу даних і адміністративні інструменти правилами мережі та окремими обліковими записами. Внутрішня політика повинна визначати строки зберігання журналів, порядок відкликання доступів і відповідального за перевірку резервних копій.
Як XServer організовує зберігання чутливої інформації
Для систем із підвищеними вимогами важливі не лише налаштування ОС, а й стабільність інфраструктури та зручне адміністрування. XServer пропонує VPS і виділені сервери, готові до запуску проєктів. Через панель керування можна встановлювати операційні системи та серверне ПЗ, керувати живленням і мережею, контролювати навантаження та підключатися до сервера з браузера.
Майданчики XServer працюють в Україні, Польщі, Болгарії, Нідерландах, Німеччині, Великій Британії та США. Компанія заявляє дублювання вузлів, резервні канали та стандарти безпеки для своєї інфраструктури. Це дає змогу обирати локацію з урахуванням внутрішніх вимог до розміщення даних, а також планувати резервне копіювання та відновлення систем.
Водночас захист даних залежить і від дій клієнта: налаштувань доступу, оновлення ПЗ, резервних копій та контролю облікових записів. Цілодобова технічна підтримка XServer може допомогти в нестандартних ситуаціях, але політики доступу й обробки даних визначає власник системи.
Висновки: чек-лист перед тим, як орендувати виділений сервер
Перед запуском сервера перевірте не лише конфігурацію, а й готовність команди керувати доступом. Пропущений пункт може ускладнити розслідування дій адміністратора або відновлення даних після технічного збою.
Виділений сервер корисний, коли фізичну ізоляцію доповнюють дисципліною в налаштуваннях. Спочатку розмежуйте системи й права доступу, потім налаштуйте журналювання та відновлення, а вже після цього оцінюйте продуктивність конфігурації. Так інфраструктура стане контрольованою частиною захисту персональних даних.

 Джерело: yuzhkanews.city

Новини рубріки
Світло за двома графіками: чому одна адреса в Миколаєві може опинитися в різних підчергах відключень
11 листопада 2026 р. 14:54
Миколаїв оформив землю під «Спортивним містечком», щоб запустити стадіон
11 листопада 2026 р. 14:23
11 листопада 2026 р. 13:52